← Übersicht Werkstattbox Anonymisierung

Grundwissen Datenschutz

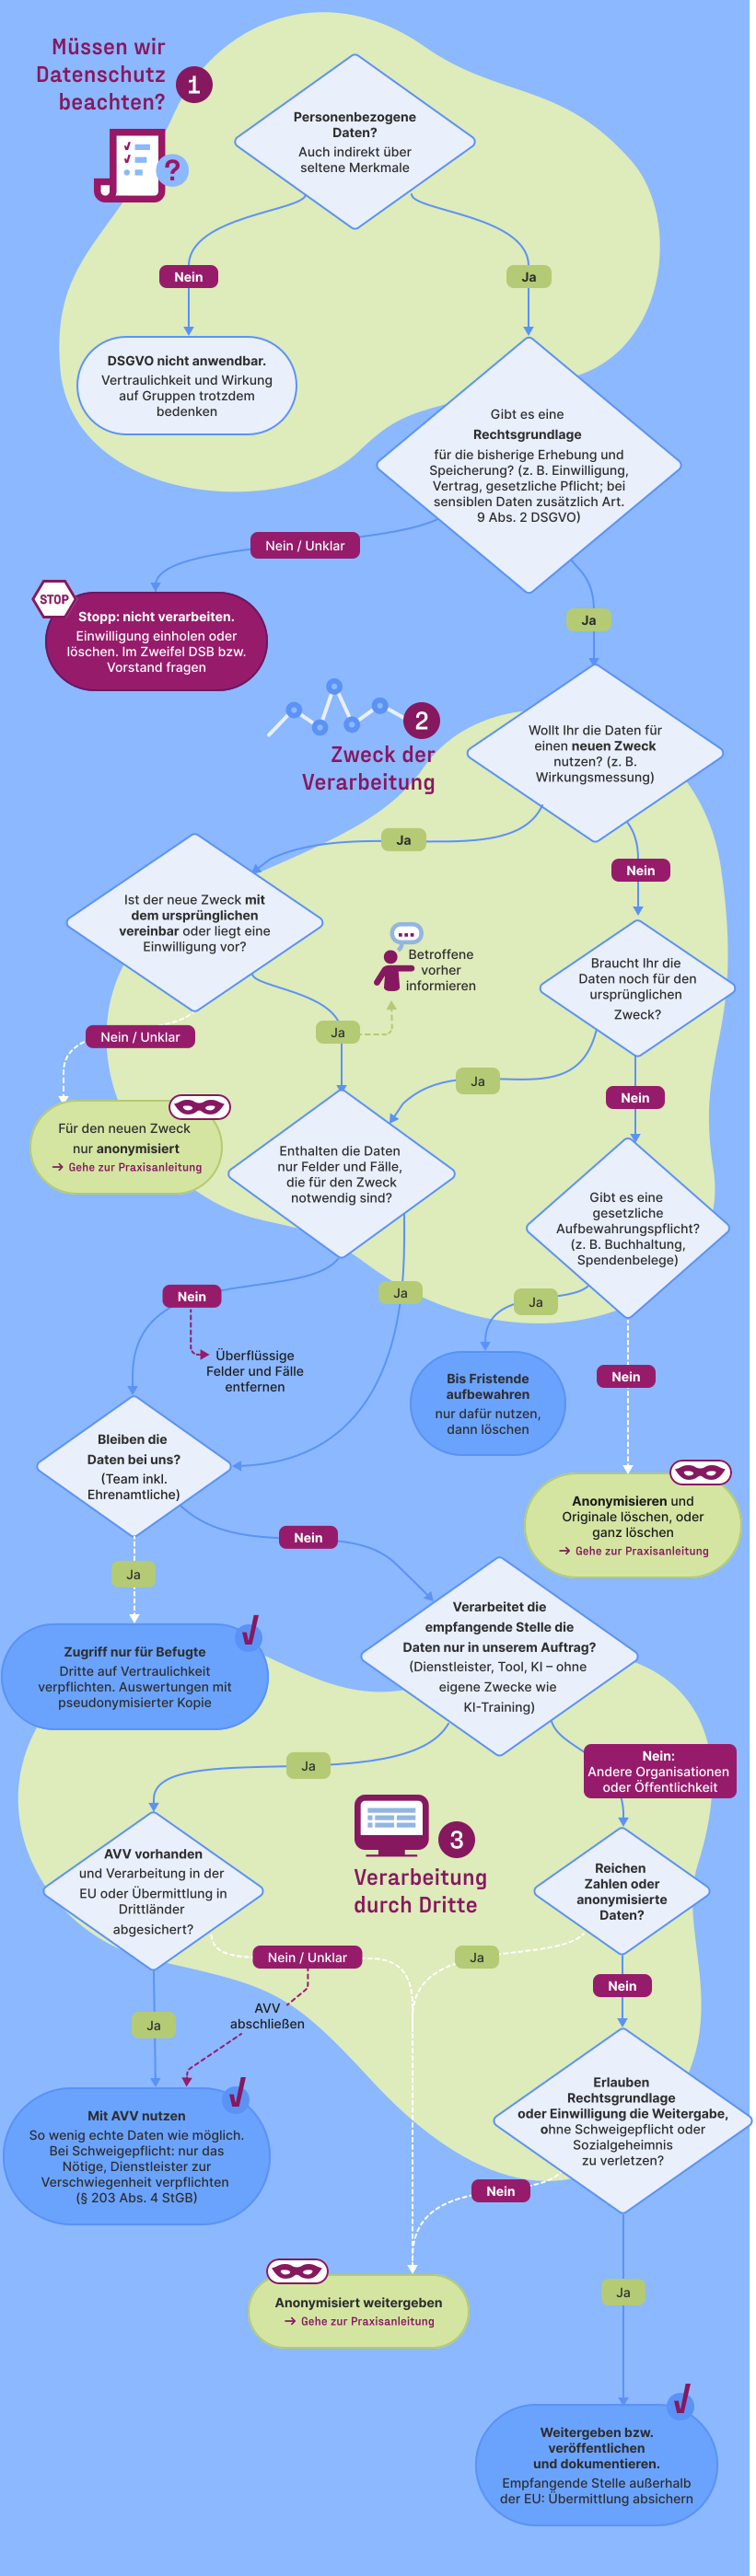
Ist AnonymisierungAnonymisierungPersonenbezogene Daten, die so anonymisiert wurden, dass die Person nicht mehr identifizierbar ist, gelten nicht als personenbezogene Daten. Damit Daten wirklich anonymisiert sind, muss die Anonymisierung unumkehrbar sein. Übersetzt von: https://commission.europa.eu/law/law-topic/data-protection/data-protection-explained_en notwendig und überhaupt möglich? In diesem Flowchart könnt Ihr Fragen zur Anwendbarkeit des Datenschutzes, den Zweck und die möglichen Verarbeitungsschritte durch Dritte klären und damit herausfinden, welche Anonymisierungsschritte Ihr überhaupt braucht.

Das Flowchart zeigt, ob und wann Ihr Daten anonymisieren müsst. Die grünen Endpunkte führen zur Praxisanleitung Anonymisierung.

So nutzt Ihr das Flowchart

Beginnt oben und beantwortet jede Frage für Euren konkreten Datensatz.

  • Rauten sind Fragen. Folgt dem Weg, der auf Eure Daten zutrifft.
  • Blaue Ovale sagen Euch, was Ihr tun könnt, ohne zu anonymisieren.
  • Grüne Ovale mit Maske heißen: Hier müsst Ihr anonymisieren.
  • Ein lila Oval mit Stopp-Schild heißt: Diese Daten dürft Ihr nicht weiterverarbeiten.

Bereit für den nächsten Schritt?

Tools und Techniken der Anonymisierung findet Ihr in unserer Praxisanleitung Anonymisierung.

Zur Praxisanleitung
Übergangswelle

Im Folgenden erläutern wir Euch die Rechtsgrundlagen, die hinter den Fragen des Flowcharts stehen. Bitte beachtet aber, dass sie keine DatenschutzDatenschutzDatenschutz beschreibt Maßnahmen zum Schutz personenbezogener Daten vor Missbrauch, unbefugtem Zugriff und Verlust. Er umfasst Gesetze, Richtlinien und Techniken, die Organisationen verpflichten, personenbezogene Daten sicher zu verwalten. Datenschutz ist entscheidend, um das Vertrauen der Öffentlichkeit zu wahren und die Rechte Einzelner zu schützen.-Schulungen ersetzen und auch keine Rechtsberatung darstellen.

Techniken und Tools zur Anonymisierung zeigen wir Euch in der Praxisanleitung mit dem zweiten Flowchart.

Warum ist Anonymisierung rechtlich relevant?

Wenn personenbezogene Daten verarbeitet werden, muss die Datenschutz-Grundverordnung (DSGVO) beachtet werden (aber auch nur dann!). Sie regelt, unter welchen Voraussetzungen personenbezogene Daten erhoben, gespeichert, verwendet und weitergegeben werden dürfen. Sie schützt die Rechte der betroffenen Menschen und legt fest, welche Pflichten Organisationen beim Umgang mit diesen Daten haben.

Eine Möglichkeit, Daten zu schützen, ist die Anonymisierung. Dabei werden die Daten so verändert, dass einzelne Personen nicht mehr identifiziert werden können. Der Unterschied ist rechtlich wichtig: Für personenbezogene Daten gelten die Regeln der DSGVO. Für tatsächlich anonyme Daten gelten diese Regeln grundsätzlich nicht mehr.

Allerdings muss auch die Anonymisierung selbst rechtlich zulässig sein, denn es handelt sich dabei auch um einen Verarbeitungsschritt. Jede Verarbeitung personenbezogener Daten ist verboten, solange keine Rechtsgrundlage sie erlaubt (Art. 6 DSGVO, bei sensiblen Daten zusätzlich Art. 9 Abs. 2). Das gilt auch, wenn nur Euer eigenes Team die Daten nutzt, und auch für das Anonymisieren selbst. Wenn aber die Anonymisierung vorgenommen wird, um dem ursprünglichen Zweck der DatenerhebungDatenerhebungDatenerhebung beschreibt den Prozess der systematischen Sammlung von Daten. Dies ist eine zentrale Praxis in der Forschung und Datenverarbeitung, um verlässliche und relevante Daten für Analysen und Entscheidungen zu gewinnen. Methoden umfassen Umfragen, Beobachtungen, Sensoren und Datenbanken. zu entsprechen und dafür eine Rechtsgrundlage besteht, dürft Ihr sie umsetzen (Dies erklärt EDSA in den Guidelines 02/2026, Rn. 38. 2014 veröffentlichte die Artikel-29-Datenschutzgruppe den noch gültigen weiterführenden Hinweis, dass eine Anonymisierung als mit den ursprünglichen Verarbeitungszwecken vereinbare Weiterverarbeitung angesehen werden kann, sofern das Anonymisierungsverfahren zuverlässig anonyme Informationen hervorbringt, vgl. Stellungnahme 05/2014.) Betroffene müssen über diese Verarbeitung informiert werden. Wenn es also keine Rechtsgrundlage und keine Information an die Betroffenen gab, dürfen personenbezogene Daten nicht verarbeitet werden, auch nicht anonymisiert.

Wann gelten Daten als anonym?

Daten gelten als anonym, wenn sich keine Person darin mit vertretbarem Aufwand wiedererkennen lässt.

Die DSGVO unterscheidet zwischen personenbezogenen, pseudonymisierten und anonymen Daten. Personenbezogene Daten sind Informationen, mit denen eine Person direkt oder indirekt identifiziert werden kann (Art. 4 Nr. 1 DSGVO). Bei pseudonymisierten Daten wurden beispielsweise Namen durch Codes ersetzt. Da eine Zuordnung mithilfe zusätzlicher Informationen weiterhin möglich ist, gelten sie als personenbezogen (Art. 4 Nr. 5 DSGVO).

Ob Daten tatsächlich anonym sind, hängt nicht nur von ihrem Inhalt ab. Entscheidend ist auch, wer Zugang zu den Daten hat und welche zusätzlichen Informationen verfügbar sind. Dabei muss berücksichtigt werden, wie viel Zeit, Geld und technischer Aufwand nötig wären, um eine Person wiederzuerkennen. Eine rein theoretische Möglichkeit der Identifizierung reicht nicht aus (Erwägungsgrund 26 DSGVO).

Praxisbeispiel: In einer Vereinsumfrage ohne Namen erkennen viele die Kassenwartin trotzdem sofort, weil nur auf sie die Angaben „43 Jahre, Ortsteil Nord, Abteilung Tischtennis, Ehrenamt ja“ passen. Das ganze Beispiel und wie Ihr solche Kombinationen entschärft, zeigt die Praxisanleitung.

Darf eine Organisation Daten für einen neuen Zweck verwenden?

Personenbezogene Daten dürfen grundsätzlich nur für die Zwecke verwendet werden, für die sie ursprünglich erhoben wurden. Das nennt man Zweckbindung (Art. 5 Abs. 1 lit. b DSGVO). Eine spätere Verwendung für einen anderen Zweck ist aber unter bestimmten Voraussetzungen erlaubt. Dafür muss geprüft werden, ob der neue Zweck mit dem ursprünglichen vereinbar ist. Art. 6 Abs. 4 DSGVO nennt dafür fünf Kriterien:

  • den Zusammenhang zwischen den Zwecken

  • die Umstände der ursprünglichen Datenerhebung

  • die Art der Daten

  • mögliche Folgen für die betroffenen Personen

  • vorhandene Schutzmaßnahmen

Ist der neue Zweck vereinbar, ist nach Erwägungsgrund 50 DSGVO grundsätzlich keine zusätzliche Rechtsgrundlage neben der ursprünglichen erforderlich.

Ist der neue Zweck nicht vereinbar, darf die Organisation die Daten nicht einfach weiterverwenden. Eine Weiterverarbeitung kann jedoch auf einer neuen Einwilligung der betroffenen Personen (Art. 6 Abs. 1 lit. a und Art. 7 DSGVO) oder auf einer geeigneten gesetzlichen Regelung beruhen. Besondere Regeln gelten für wissenschaftliche Forschung, historische Forschung, Statistik und bestimmte Archivzwecke. Eine Weiterverarbeitung für diese Zwecke gilt unter den Voraussetzungen von Art. 89 Abs. 1 DSGVO grundsätzlich nicht als unvereinbar mit dem ursprünglichen Zweck. Auch dann müssen aber die übrigen Datenschutzvorschriften eingehalten werden. Werden besonders sensible Daten wie Gesundheitsdaten verarbeitet, gelten zusätzliche Anforderungen nach Art. 9 DSGVO.

Wichtig: Auch bei einer zulässigen Zweckänderung muss die Organisation die betroffenen Personen grundsätzlich über den neuen Zweck informieren (Art. 13 Abs. 3 bzw. Art. 14 Abs. 4 DSGVO). Außerdem muss sie die Daten auf das notwendige Maß beschränken (Art. 5 Abs. 1 lit. c DSGVO) und die Einhaltung der Datenschutzregeln nachweisen können (Art. 5 Abs. 2 DSGVO). Das gilt auch, wenn die Daten für den neuen Zweck zunächst anonymisiert werden sollen.

Wie können wir Daten an Dritte außerhalb unserer Organisation weitergeben?

Werden personenbezogene Daten innerhalb einer Organisation verwendet, dürfen nur diejenigen Mitarbeitenden darauf zugreifen, die sie für ihre Aufgaben benötigen (Art. 5 Abs. 1 lit. f und Art. 32 DSGVO). Bei der Weitergabe an eine andere Organisation muss zusätzlich geprüft werden, ob die Übermittlung rechtlich zulässig ist (Art. 4 Nr. 2, Art. 5 und Art. 6 DSGVO). Dabei kommt es auch darauf an, welche Rolle die empfangende Stelle übernimmt:

  • Entscheidet sie selbst über Zweck und Mittel der Verarbeitung, ist sie eigenständig Verantwortliche (Art. 4 Nr. 7 DSGVO).

  • Verarbeitet sie die Daten ausschließlich im Auftrag und nach Weisung der ursprünglichen Organisation, ist sie Auftragsverarbeiterin (Art. 4 Nr. 8 und Art. 28 DSGVO). Dafür ist ein Auftragsverarbeitungsvertrag (AVV) erforderlich, der unter anderem die Verarbeitung, Weisungen und Schutzmaßnahmen regelt.

  • Entscheiden beide Organisationen gemeinsam über Zwecke und Mittel, müssen sie ihre jeweiligen Pflichten in einer Vereinbarung zur gemeinsamen Verantwortlichkeit (Art. 26 DSGVO) festlegen.

In den meisten Fällen arbeitet Ihr mit Auftragsverarbeitenden zusammen. Das können beispielsweise externe IT-Dienstleister, Cloud-Anbieter, HostingHostingHosting bezeichnet die Bereitstellung und den Betrieb von IT-Infrastruktur und Rechenressourcen, um Websites, WebApps, Datenbanken und andere Anwendungen zugänglich zu machen. Hierfür werden meistens Server verwendet. Beim Self-Hosting (de: selbst hosten, Eigenhosting) betreibt und wartet man selbst nötige Infrastruktur und Anwendungen. Beim Managed Hosting übernimmt ein externer Anbieter den Betrieb und die Wartung der Infrastruktur und Anwendungen. Unabhängig davon, wer das Hosting übernimmt, spielt auch das “Wo” eine Rolle – die benötigten Rechenressourcen können entweder in der Cloud liegen (Cloud Computing, z.B. ein virtueller Server) oder physisch vor Ort sein (“on premise”, z.B. Server in einem eigenen Data-Center oder in einem separaten Raum im Büro). Mit der zunehmenden Verfügbarkeit von Cloud Computing und damit verbundenen Geschäftsmodellen nimmt der Anteil von Hosting in der Cloud in den letzten Jahren stetig zu.-Unternehmen oder Dienstleister für die Datenauswertung sein, die personenbezogene Daten im Auftrag einer Organisation verarbeiten. Bei der Weitergabe muss sichergestellt werden, dass ein Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO besteht, die Daten nur nach dokumentierten Weisungen verarbeitet werden, geeignete Schutzmaßnahmen getroffen werden (Art. 32 DSGVO) und bei Unterauftragsverarbeitern sowie bei Übermittlungen außerhalb des Europäischen Wirtschaftsraums zusätzliche Anforderungen eingehalten werden (Art. 28 Abs. 2 und 4 sowie Art. 44–49 DSGVO).

Die betroffenen Personen müssen grundsätzlich darüber informiert werden, an wen oder an welche Kategorien von Empfänger*innen ihre Daten weitergegeben werden und zu welchem Zweck. Bei einer geplanten Übermittlung in ein Land außerhalb des Europäischen Wirtschaftsraums (EWR) sind zusätzliche Informationen erforderlich (Art. 13 und 14 DSGVO). Für die Weitergabe müssen geeignete Sicherheitsmaßnahmen getroffen werden, zum Beispiel die Verschlüsselung von Daten oder die Beschränkung von Zugriffsrechten (Art. 5 Abs. 1 lit. f und Art. 32 DSGVO).

Bei besonders vertraulichen Informationen können zusätzliche gesetzliche Geheimhaltungspflichten gelten. Dazu gehört die berufliche Schweigepflicht nach § 203 StGB, beispielsweise für Ärzt*innen und bestimmte Beratungsberufe. Im Sozialrecht schützt das Sozialgeheimnis (§ 35 SGB I) die Sozialdaten, die von den gesetzlich erfassten Stellen verarbeitet werden. Ihre Weitergabe unterliegt besonderen Regeln, insbesondere §§ 67b, 67d und 68–78 SGB X. Auch bei einer Auftragsverarbeitung können zusätzliche Anforderungen bestehen (§ 80 SGB X). Ein AVV allein hebt diese Geheimhaltungspflichten nicht auf.

Besondere Vorsicht bei der Veröffentlichung und der internationalen Weitergabe: Werden personenbezogene Daten öffentlich zugänglich gemacht, können sehr viele Menschen darauf zugreifen und die Daten möglicherweise mit anderen Informationen verknüpfen. Eine solche Veröffentlichung muss deshalb rechtlich zulässig sein und den Grundsätzen der Datenminimierung und Sicherheit entsprechen (Art. 5 Abs. 1 lit. c und f sowie Art. 25 DSGVO). Werden personenbezogene Daten an eine Stelle außerhalb des EWR übermittelt, gelten zusätzlich Art. 44–49 DSGVO. Eine Übermittlung kann beispielsweise auf einem Angemessenheitsbeschluss der Europäischen Kommission (Art. 45 DSGVO) oder auf geeigneten Garantien wie Standardvertragsklauseln (Art. 46 DSGVO) beruhen. Fehlen diese Voraussetzungen, kommen nur eng begrenzte Ausnahmen nach Art. 49 DSGVO infrage. Für Sozialdaten können darüber hinaus strengere Anforderungen nach §§ 77 und 80 SGB X gelten.

Sind Daten dagegen tatsächlich anonym, gelten die Vorschriften der DSGVO für ihre Weitergabe grundsätzlich nicht mehr. Andere gesetzliche Geheimhaltungspflichten müssen gegebenenfalls trotzdem beachtet werden. Oft reichen für eine Weitergabe auch Zahlen statt Einzeldaten. Wie Ihr Daten dafür aufbereitet, zeigt die Praxisanleitung.

  • Sensible Daten: Art. 9 DSGVO definiert besonders schützenswerte personenbezogene Daten. Das sind Daten über Gesundheit, Genetik, Biometrik, Herkunft in Bezug auf rassische oder ethnische Zuschreibungen, politische Meinung oder Gewerkschaftsmitgliedschaft sowie Religion oder Sexualität. Hierfür gelten strengere Regeln. Bei der Verarbeitung mit neuen Technologien wie KI-Tools kann eine Datenschutz-Folgenabschätzung (Art. 35) notwendig sein.

  • Zitate: Wenn Personen wörtlich zitiert werden sollen, greifen noch andere Rechte. Hier braucht Ihr in jedem Fall eine ausdrückliche und dokumentierte Einwilligung der Person.

Im Zweifel lieber nachfragen: Fragt Eure Datenschutzbeauftragte bzw. Euren Datenschutzbeauftragten (bzw. wo es keine gibt, die im Vorstand für Datenschutz zuständige Person). Viele kleine Vereine müssen keine Datenschutzbeauftragten benennen (Pflicht meist ab 20 Personen, die ständig mit personenbezogenen Daten arbeiten).

Übergangswelle

Zum Weiterlesen

Die wichtigsten Themen für den Datenschutz im Vereinsalltag

Die Stiftung Datenschutz bietet kompakte Einführungen zum Datenschutz in Zivilgesellschaft und Ehrenamt sowie immer wieder Fortbildungen zum Thema.

Guidelines on Anonymisation (engl.) vom Europäischen Datenschutzausschuss

Das Papier konkretisiert die datenschutz-rechtlichen Anforderungen an die Anonymisierung personenbezogener Daten nach der DSGVO.